【11/10 20:30 最新進度更新❗️】
捐款系統廠商 netiCRM 於今日 19:00 進一步回報,遭入侵的是其內部技術管理主機,並非存放大家捐款紀錄的系統主機。
目前調查完全沒有發現任何捐款人資料遭竊取的跡象,系統商也已在全力加固修補。請夥伴們寬心,我們也會持續追蹤~
/
親愛的邊境夥伴與捐款人,
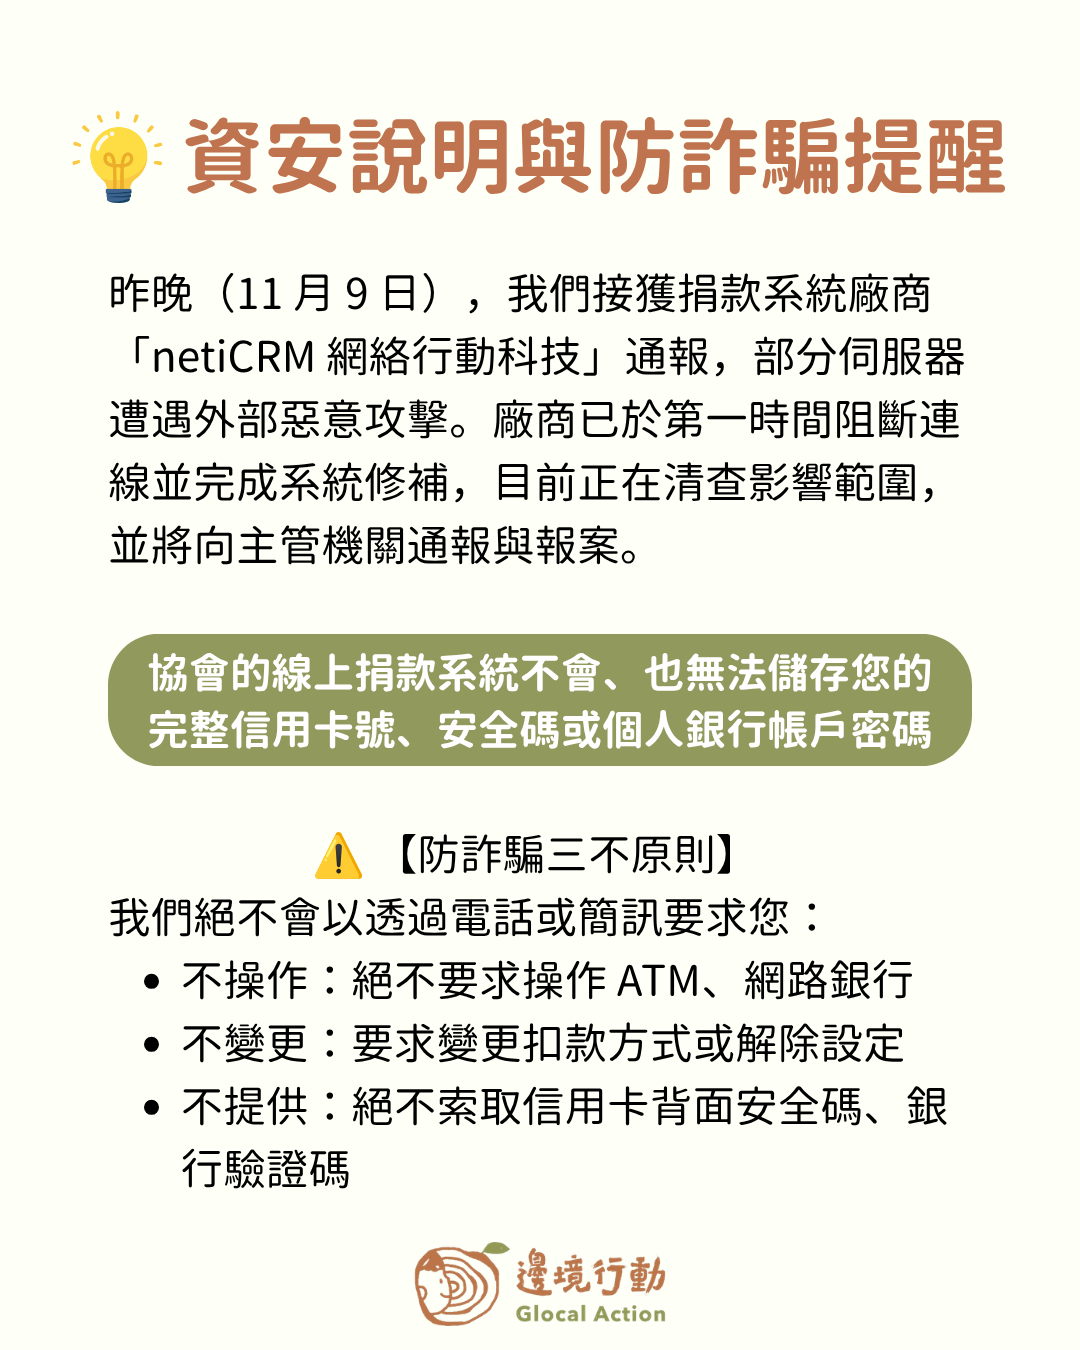
昨晚(2026 年 11 月 9 日),我們接獲協會合作的捐款系統廠商「netiCRM 網絡行動科技」通報,其部分伺服器於昨日凌晨遭遇外部惡意攻擊。
廠商已於第一時間阻斷連線並完成系統修補,目前正在清查影響範圍,並將向主管機關通報與報案。
協會的線上捐款系統不會、也無法儲存您的完整信用卡號、安全碼或個人銀行帳戶密碼,這部分請您無須擔心。不過,為保障您的權益,提醒您務必提高警覺,注意可疑訊息:
邊境行動絕不會以電話或簡訊要求您:操作 ATM 自動櫃員機、網路銀行或手機 App。
聲稱「定期定額扣款設定錯誤」、「重複扣款」、「工作人員誤植」等,要求變更扣款方式或解除設定。
要求提供信用卡背面安全碼、銀行驗證碼,或要求匯款。
如接獲可疑號碼,並自稱本會工作人員或銀行專員要求轉帳,請立即掛斷電話。
若您近期接到任何存疑的來電、簡訊,或對捐款紀錄有任何疑問,請直接向我們查證,亦可撥打警政署 165 反詐騙專線諮詢報案
若系統商有進一步消息,我們會盡快與您回報,造成您的困擾,深感抱歉。
社團法人邊境行動協會 秘書處敬上
2026 年 11 月 10 日